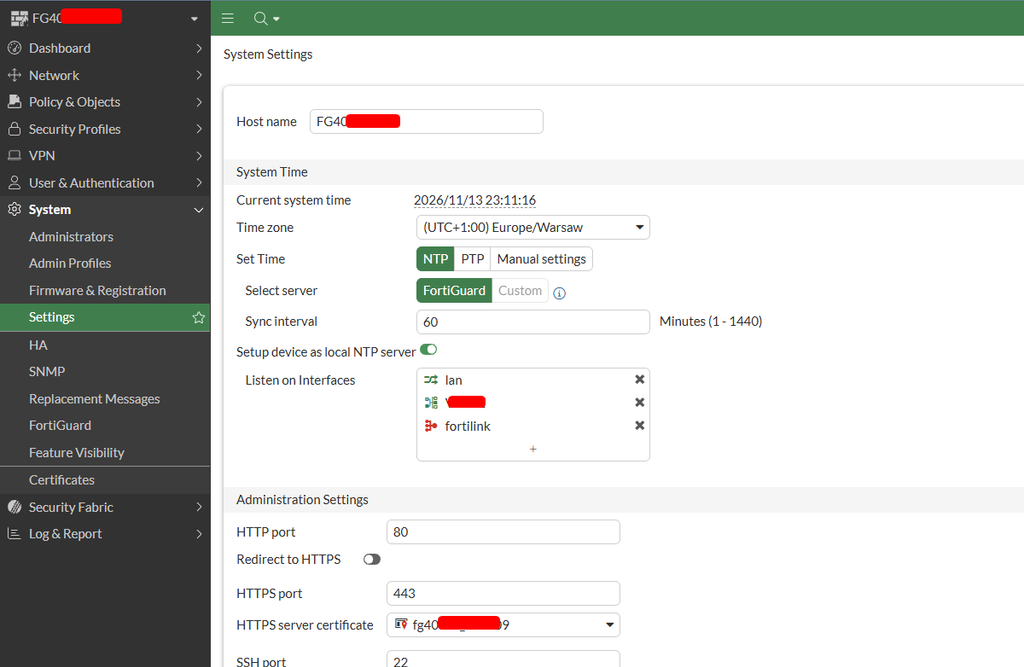
Dla publicznego adresu fortigate (nazwy domenowej) możemy wygenerować certyfikat Lets Encrypt.
Wymagania:
Domena, np. vpn.twojadomena.pl
Dostęp do zarządzania DNS (Cloudflare, OVH, home.pl itd.)
Maszyna z Linuxem (VM, VPS, WSL)
W przypadku systemu windows uruchamiamy podsystem linux i wydajemy polecenia:
Instalacja certbot:
sudo apt update
sudo apt install certbot
Wygenerowanie certyfikatu DNS (ręcznie)
sudo bash
certbot certonly --manual --preferred-challenges dns -d vpn.twojadomena.pl
W przypadku gdy certyfikat ma obejmować kilka nazw domenowych podajemy każdą z nich po parametrze -d np.
certbot certonly --manual --preferred-challenges dns -d vpn.twojadomena.pl -d www.twojadomena.pl -d autoconfig.twojadomena.plCertbot poprosi o dodanie rekordu TXT:
Name: _acme-challenge.vpn.twojadomena.pl
Cotent: wygeneruje ciąg znaków
Dodaj rekord TXT w DNS (np. Cloudflare)
Odczekaj 1–2 min
ENTER
W przypadku kilku nazw domenowych otrzymamy wpisy TXT kolejno dla każdej nazwy domenowej
Po wygenerowaniu certyfikatów będą one dostępne w lokalizacji /etc/letsencrypt/archive/twojadomena.pl/
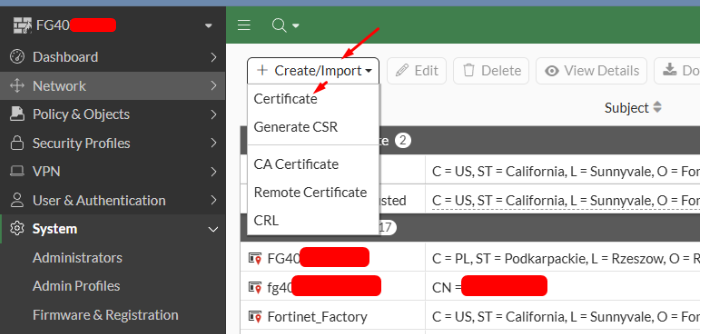
Kopiujemy pliki i przechdzimy do FG. Certyfikat wgrywamy w sekcji System > Certificates > Import > Certificate
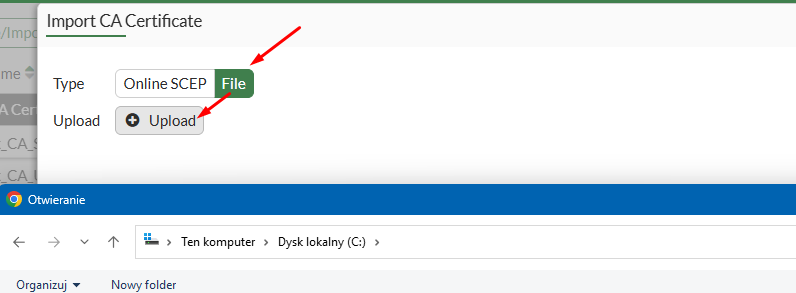
Po imporcie cetyfikatu przechodzimy d sekcji System -> Settings i sekcji „HTTPS server certificate” wybieramy zaimportowany certyfikat Lets Encrypt. Certyfikat jest ważny przez okres 3 miesięcy więc przed upływem tego okresu musimy wygenerować nowy certyfikat.